
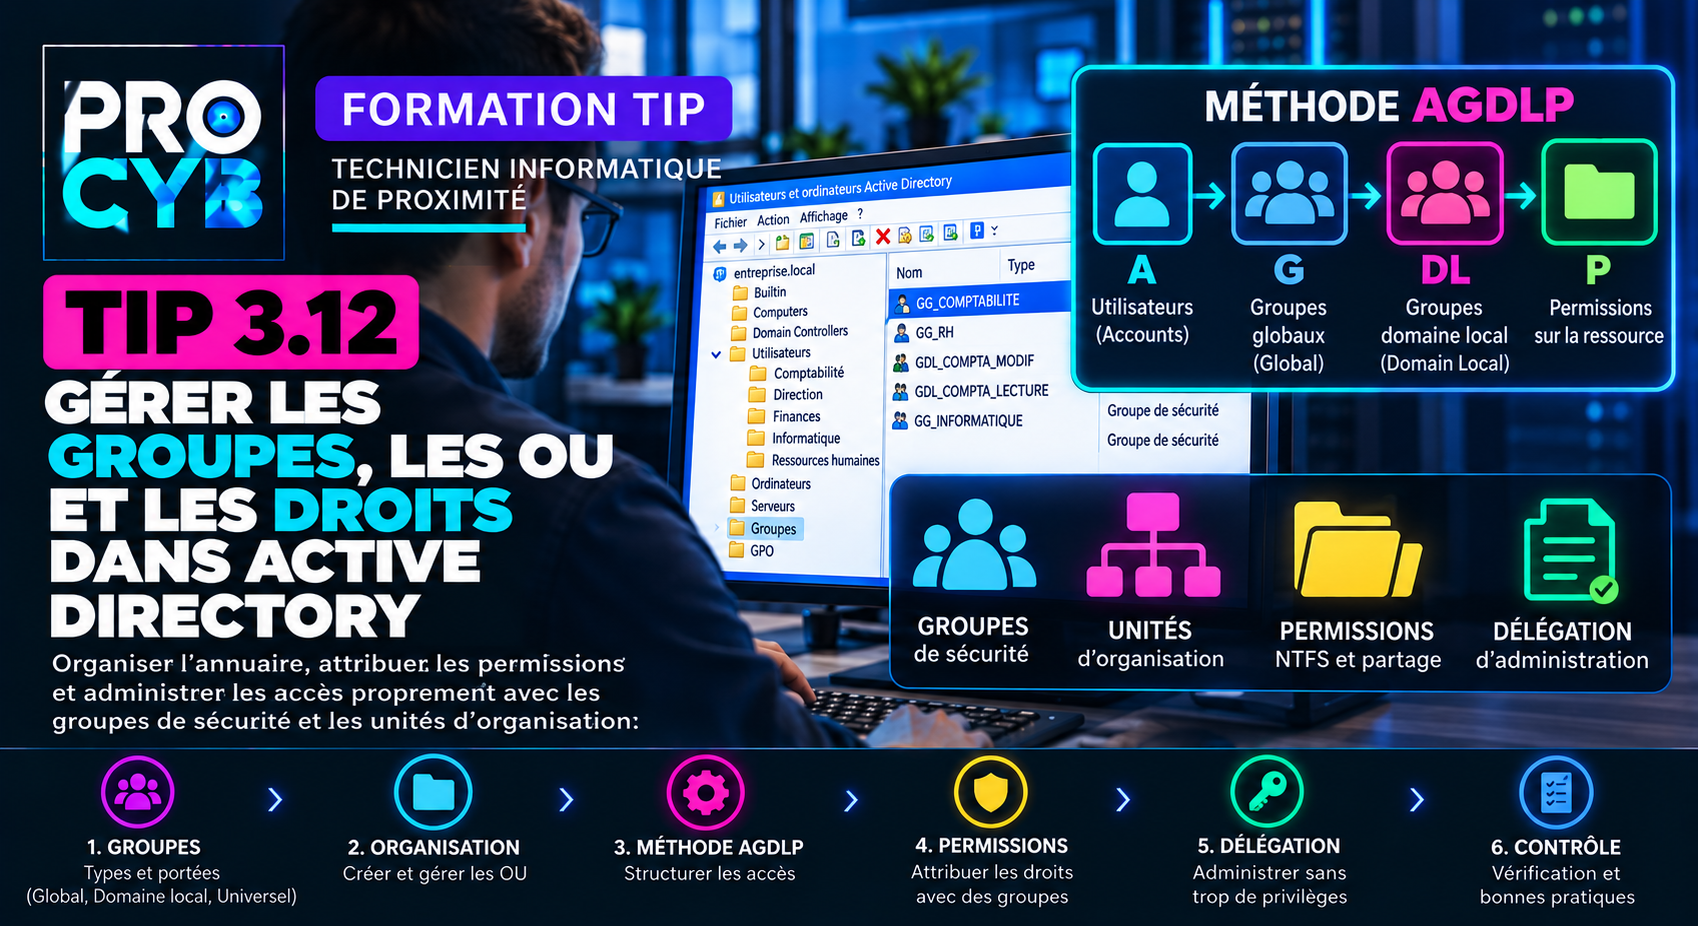
Niveau : Intermédiaire
Durée : 90 min
Module : Infrastructure TIP
Créer des comptes Active Directory ne suffit pas à administrer correctement les accès.
Dans une organisation, il faut également déterminer :
- comment regrouper les utilisateurs ;
- comment organiser les objets dans l’annuaire ;
- comment attribuer les permissions aux ressources ;
- comment conserver une administration compréhensible et maintenable.
Deux notions sont essentielles :
les groupes de sécurité, utilisés pour attribuer des droits ;
les unités d’organisation, utilisées pour organiser et administrer les objets Active Directory.
🎯 Objectifs du cours
À la fin de ce cours, tu devras être capable de :
- distinguer groupe et unité d’organisation ;
- comprendre le rôle d’un groupe de sécurité ;
- distinguer groupe de sécurité et groupe de distribution ;
- comprendre les portées Global, Domaine local et Universel ;
- comprendre la méthode AGDLP ;
- ajouter et retirer des membres d’un groupe ;
- identifier les groupes d’un utilisateur ;
- créer et organiser des OU ;
- comprendre l’intérêt de l’héritage dans Active Directory ;
- comprendre la délégation d’administration ;
- attribuer des permissions à une ressource avec des groupes ;
- éviter l’attribution directe de droits aux utilisateurs ;
- appliquer le principe du moindre privilège ;
- documenter les modifications réalisées.
1. Groupe et OU : deux fonctions différentes
Il est important de ne pas confondre ces deux objets.
| Groupe | Unité d’organisation |
|---|---|
| Regroupe des utilisateurs ou ordinateurs | Organise les objets dans l’annuaire |
| Peut servir à attribuer des droits | Peut recevoir des GPO |
| Peut contenir d’autres groupes selon les règles AD | Peut contenir utilisateurs, ordinateurs, groupes et autres OU |
| Utilisé notamment pour les permissions | Utilisée notamment pour l’administration et la délégation |
2. Les groupes de sécurité
Un groupe de sécurité permet de rassembler plusieurs comptes ou groupes et peut être utilisé dans les listes de contrôle d’accès.
Par exemple :
GG_COMPTABILITEpeut contenir les utilisateurs du service Comptabilité.
Au lieu d’attribuer une permission à chaque utilisateur, on peut gérer l’accès par groupe.
✅ À retenir
Les permissions doivent autant que possible être attribuées à des groupes, pas directement à une longue liste d’utilisateurs.
3. Groupe de sécurité et groupe de distribution
Active Directory distingue notamment :
| Type | Utilisation |
|---|---|
| Sécurité | Peut servir à attribuer des permissions |
| Distribution | Principalement destiné à des usages de messagerie ; pas utilisé pour attribuer des droits de sécurité AD classiques |
Pour contrôler l’accès à un partage réseau, on utilise donc un groupe de sécurité.
4. Les portées des groupes
Dans Active Directory, un groupe possède également une portée.
Les principales sont :
- Globale ;
- Domaine local ;
- Universelle.
5. Groupe global
Un groupe global est couramment utilisé pour regrouper des utilisateurs partageant une caractéristique ou un rôle.
Exemples :
GG_COMPTABILITE

GG_RH

GG_INFORMATIQUE
On peut ainsi considérer le groupe comme une représentation du métier ou du rôle.
6. Groupe Domaine local
Un groupe de portée Domaine local est particulièrement adapté pour recevoir une permission sur une ressource située dans le domaine où il existe.
Exemples :
GDL_COMPTA_MODIF

GDL_COMPTA_LECTURE

GDL_RH_MODIF
Ces groupes représentent davantage un niveau d’accès à une ressource.
7. Groupe universel
Les groupes universels sont surtout utiles dans certaines architectures comportant plusieurs domaines.
Ils permettent de regrouper des membres provenant de plusieurs domaines selon les règles Active Directory.
Dans un environnement simple à domaine unique, le technicien de proximité rencontre souvent principalement les groupes :
Global et Domaine local.
8. La méthode AGDLP
Une méthode classique d’organisation des accès est appelée :
AGDLP
Elle signifie :
| Lettre | Signification |
|---|---|
| A | Accounts – comptes utilisateurs |
| G | Global groups – groupes globaux |
| DL | Domain Local groups – groupes Domaine local |
| P | Permissions – droits sur la ressource |
9. Exemple concret AGDLP
Sophie travaille en Comptabilité.
Son compte est :
smartinElle est ajoutée au groupe :
GG_COMPTABILITELe groupe global est lui-même membre de :
GDL_COMPTA_MODIFCe dernier reçoit la permission :
Modificationsur :
D:\Partages\ComptabiliteLe droit n’est donc pas attribué directement à Sophie.
10. Pourquoi cette méthode est-elle utile ?
Imaginons que Sophie change de service.
Avec une structure correcte, il suffit principalement de modifier son appartenance aux groupes métier appropriés.
Il n’est pas nécessaire de rechercher son compte dans toutes les ACL de tous les serveurs.
Cela facilite :
- l’administration ;
- les audits ;
- les changements de poste ;
- les départs ;
- la compréhension des droits.
11. Créer un groupe avec l’interface graphique
Depuis :
dsa.mscon peut créer un groupe dans l’OU prévue.
Il faut notamment choisir :
- son nom ;
- sa portée ;
- son type.
Pour un groupe métier dans un domaine simple :
Nom : GG_COMPTABILITE

Portée : Globale

Type : Sécurité
12. Créer un groupe global avec PowerShell
New-ADGroup `
  -Name "GG_COMPTABILITE" `
  -SamAccountName "GG_COMPTABILITE" `
  -GroupCategory Security `
  -GroupScope Global `
  -Path "OU=Groupes,DC=entreprise,DC=local"
Il faut évidemment adapter le chemin à la structure réelle de l’annuaire.
13. Créer un groupe Domaine local
New-ADGroup `
  -Name "GDL_COMPTA_MODIF" `
  -SamAccountName "GDL_COMPTA_MODIF" `
  -GroupCategory Security `
  -GroupScope DomainLocal `
  -Path "OU=Groupes,DC=entreprise,DC=local"
Ce groupe peut ensuite recevoir la permission sur la ressource Comptabilité.
14. Ajouter un utilisateur à un groupe
Avec PowerShell :
Add-ADGroupMember `
  -Identity "GG_COMPTABILITE" `
  -Members "smartin"
Cette opération doit correspondre à une demande autorisée.
Ajouter un utilisateur à un groupe peut lui donner immédiatement ou lors de sa prochaine prise en compte des droits importants sur des ressources.
Une appartenance à un groupe est donc une opération de sécurité.
15. Ajouter un groupe dans un autre groupe
Dans la logique AGDLP :
Add-ADGroupMember `
  -Identity "GDL_COMPTA_MODIF" `
  -Members "GG_COMPTABILITE"
Le groupe métier devient ainsi membre du groupe représentant le niveau d’accès.
16. Retirer un membre
Remove-ADGroupMember `
  -Identity "GG_COMPTABILITE" `
  -Members "smartin"
PowerShell demande normalement une confirmation.
Pour automatiser certaines opérations maîtrisées :
-Confirm:$falsepeut être utilisé avec prudence.
17. Afficher les membres d’un groupe
Get-ADGroupMember `
  -Identity "GG_COMPTABILITE"
Pour obtenir uniquement certaines informations :
Get-ADGroupMember "GG_COMPTABILITE" |
Select-Object Name,
              SamAccountName,
              ObjectClass
18. Connaître les groupes d’un utilisateur
PowerShell fournit :
Get-ADPrincipalGroupMembership smartinPar exemple :
Get-ADPrincipalGroupMembership smartin |
Select-Object Name
C’est particulièrement utile lorsqu’un utilisateur signale un problème d’accès.
19. Attention aux appartenances imbriquées
Un utilisateur peut recevoir un droit indirectement.
Par exemple :
Sophie est membre de GG_COMPTABILITE, lui-même membre de GDL_COMPTA_MODIF.
Une lecture rapide des groupes directement affectés à Sophie peut donc ne pas suffire pour comprendre tous ses accès.
20. Qu’est-ce qu’une OU ?
Une Organizational Unit est un conteneur logique Active Directory.
Elle sert principalement à organiser l’annuaire.
Une organisation pourrait utiliser :
- OU Utilisateurs ;
- OU Ordinateurs ;
- OU Serveurs ;
- OU Groupes ;
- des sous-OU par service ou type d’équipement.
21. Une OU n’est pas un groupe de sécurité
Placer Sophie dans une OU appelée :
Comptabilitene lui donne pas automatiquement accès au partage :
\\SRV-FICHIERS\COMPTABILITEPour cela, on utilise les mécanismes d’autorisation appropriés, généralement basés sur des groupes de sécurité.
✅ À retenir
OU = organisation et administration.
Groupe de sécurité = appartenance et attribution de permissions.
22. Créer une OU avec PowerShell
New-ADOrganizationalUnit `
  -Name "Comptabilite" `
  -Path "OU=Utilisateurs,DC=entreprise,DC=local"
On peut vérifier les OU avec :
Get-ADOrganizationalUnit -Filter *23. Déplacer un utilisateur dans une OU
Un objet peut être déplacé lorsque l’organisation évolue.
Il faut d’abord obtenir son Distinguished Name :
Get-ADUser smartin |
Select-Object DistinguishedName
Puis, si la procédure le prévoit :
Move-ADObject `
  -Identity "CN=Sophie Martin,OU=Comptabilite,OU=Utilisateurs,DC=entreprise,DC=local" `
  -TargetPath "OU=Finances,OU=Utilisateurs,DC=entreprise,DC=local"
24. Déplacer un objet peut avoir des conséquences
Une OU peut être concernée par :
- des GPO ;
- des délégations ;
- des scripts ;
- des outils d’administration ;
- des processus automatisés.
Déplacer un utilisateur ou un ordinateur n’est donc pas une simple opération esthétique.
25. La délégation d’administration
Active Directory permet de déléguer certaines opérations sur une OU à une équipe sans lui donner tous les droits du domaine.
Par exemple, le support peut être autorisé à :
- réinitialiser des mots de passe ;
- déverrouiller des comptes ;
- créer certains utilisateurs ;
- joindre ou gérer certains postes.
sans devenir administrateur du domaine.
La délégation permet d’appliquer le moindre privilège aux tâches d’administration.
26. Retour aux droits sur les fichiers
Dans TIP 3.8, nous avons vu les permissions NTFS et de partage.
Une architecture correcte peut par exemple utiliser :
| Groupe | Droit NTFS |
|---|---|
| GDL_COMPTA_LECTURE | Lecture |
| GDL_COMPTA_MODIF | Modification |
On attribue ces permissions aux groupes représentant les niveaux d’accès.
27. Exemple de changement de service
Sophie quitte Comptabilité et rejoint les Finances.
Une procédure correcte peut prévoir :
- validation de la demande ;
- retrait de Sophie des groupes Comptabilité devenus inutiles ;
- ajout aux groupes Finances requis ;
- déplacement dans l’OU appropriée si l’architecture le nécessite ;
- contrôle des accès ;
- documentation.
Il ne faut pas conserver ses anciens accès « au cas où » sans justification.
28. Le principe du moindre privilège
Un utilisateur ne doit appartenir qu’aux groupes nécessaires à ses missions.
Exemple :
Un utilisateur devant uniquement consulter les documents Comptabilité doit être orienté vers un groupe de Lecture, pas automatiquement vers le groupe de Modification.
29. Groupes administratifs sensibles
Certains groupes Active Directory accordent des privilèges importants.
Par exemple :
Domain AdminsL’appartenance à ces groupes doit être strictement contrôlée.
Un utilisateur ne doit jamais être ajouté à un groupe administratif simplement pour résoudre un problème de droits sur un dossier.
30. Vérifier avant de modifier
Lorsqu’un utilisateur indique :
« Je n’ai pas accès au dossier », commence par comprendre l’existant.
Vérifie :
- le compte utilisé ;
- les groupes de l’utilisateur ;
- la structure d’imbrication ;
- les permissions du partage ;
- les permissions NTFS ;
- les droits réellement nécessaires.
Ne l’ajoute pas immédiatement à plusieurs groupes « pour tester ».
31. Les changements de groupes et la session utilisateur
Lorsqu’une appartenance à un groupe change, le nouvel accès n’est pas toujours visible instantanément dans une session déjà ouverte.
Le jeton de sécurité de l’utilisateur est notamment construit lors de son authentification.
Selon le contexte, une nouvelle ouverture de session peut donc être nécessaire pour prendre en compte certains changements.
Après avoir corrigé une appartenance à un groupe, vérifie le résultat dans une session adaptée avant de conclure que la modification ne fonctionne pas.
32. Vérifier les groupes dans la session
Windows permet d’afficher les groupes présents dans le jeton de sécurité de la session avec :
whoami /groupsCette commande complète utilement les informations récupérées directement dans Active Directory.
33. Cas pratique – Mauvais usage d’une OU
Sophie est déplacée dans :
OU=Comptabilitemais elle n’accède toujours pas au dossier Comptabilité.
Le déplacement dans l’OU devait-il lui donner automatiquement le droit ?
✅ Afficher la réponse
Non.
L’OU organise l’objet et peut influencer notamment les GPO et la délégation.
Les permissions d’accès au dossier doivent être gérées avec les groupes de sécurité et les ACL prévues.
34. Cas pratique – Droit attribué directement
Le dossier Comptabilité contient dans son ACL :
Sophie Martin : Modificationainsi que plusieurs dizaines d’autres utilisateurs ajoutés individuellement.
Est-ce une bonne architecture ?
✅ Afficher la réponse
Ce fonctionnement peut techniquement donner accès, mais il devient difficile à maintenir.
Une architecture utilisant des groupes de sécurité correspondant aux rôles et niveaux d’accès est généralement beaucoup plus propre.
35. Cas pratique – Utilisateur change de service
Sophie appartient à :
GG_COMPTABILITEElle rejoint maintenant les Finances.
Quelle démarche appliquer ?
✅ Afficher la réponse
Après validation de la demande :
- identifier les accès Comptabilité devenus inutiles ;
- retirer les appartenances concernées ;
- ajouter les groupes Finances nécessaires ;
- modifier l’OU si l’organisation le prévoit ;
- tester les nouveaux accès ;
- vérifier que les anciens accès ont disparu ;
- documenter l’intervention.
36. TP – Mettre en place les accès Comptabilité
Dans ton laboratoire Active Directory, tu disposes de :
- Sophie Martin – smartin ;
- Claire Durand – cdurand ;
- Paul Dupont – pdupont.
Sophie et Paul travaillent en Comptabilité.
Claire travaille aux Ressources humaines.
Le partage :
\\SRV-FICHIERS\COMPTABILITEdoit permettre aux membres du service Comptabilité de modifier les documents.
Travail demandé :
- Créer le groupe global GG_COMPTABILITE.
- Ajouter Sophie et Paul au groupe.
- Créer le groupe Domaine local GDL_COMPTA_MODIF.
- Ajouter GG_COMPTABILITE dans GDL_COMPTA_MODIF.
- Attribuer la permission Modification à GDL_COMPTA_MODIF sur la ressource selon la procédure du laboratoire.
- Vérifier que Claire n’est pas membre du groupe Comptabilité.
- Tester l’accès avec Sophie.
- Vérifier les groupes visibles dans sa session.
- Tester qu’un utilisateur non autorisé ne bénéficie pas du même accès.
- Documenter la structure mise en place.
✅ Corrigé du TP
Création du groupe métier :
New-ADGroup `
  -Name "GG_COMPTABILITE" `
  -SamAccountName "GG_COMPTABILITE" `
  -GroupCategory Security `
  -GroupScope Global `
  -Path "OU=Groupes,DC=entreprise,DC=local"
Ajout des utilisateurs :
Add-ADGroupMember `
  -Identity "GG_COMPTABILITE" `
  -Members "smartin","pdupont"
Création du groupe d’accès :
New-ADGroup `
  -Name "GDL_COMPTA_MODIF" `
  -SamAccountName "GDL_COMPTA_MODIF" `
  -GroupCategory Security `
  -GroupScope DomainLocal `
  -Path "OU=Groupes,DC=entreprise,DC=local"
Imbrication :
Add-ADGroupMember `
  -Identity "GDL_COMPTA_MODIF" `
  -Members "GG_COMPTABILITE"
Contrôle :
Get-ADGroupMember "GG_COMPTABILITE"

Get-ADGroupMember "GDL_COMPTA_MODIF"
La permission Modification est ensuite attribuée au groupe :
GDL_COMPTA_MODIFet non directement à chacun des utilisateurs.
Après prise en compte de l’appartenance, Sophie et Paul doivent bénéficier du niveau d’accès prévu, tandis que Claire ne doit pas obtenir ce droit du seul fait de posséder un compte dans le domaine.
🎓 Point examen
Le point fondamental est de savoir distinguer :
Utilisateur → identité.
Groupe global → rassemble généralement les utilisateurs selon leur rôle.
Groupe Domaine local → représente fréquemment un droit sur une ressource.
OU → organise les objets et permet notamment GPO et délégation.
Permission → autorise une opération sur une ressource.
La méthode classique à retenir est :
Accounts → Global groups → Domain Local groups → Permissions.
Soit :
AGDLP.
Face à une demande d’accès, ne donne pas immédiatement davantage de droits.
Il faut vérifier :
la demande → l’utilisateur → ses groupes → les groupes imbriqués → la permission → le résultat.
Quiz – Vérifie tes connaissances
Question 1
À quoi sert principalement un groupe de sécurité ?
A. Organiser graphiquement Active Directory
B. Regrouper des identités et attribuer des droits
C. Fournir des adresses IP
D. Créer des partitions
✅ Voir la réponse
Réponse B.
Question 2
À quoi sert principalement une OU ?
A. Organiser et administrer les objets Active Directory
B. Donner automatiquement accès aux partages
C. Fournir DHCP
D. Chiffrer les mots de passe
✅ Voir la réponse
Réponse A.
Question 3
Quelle portée est couramment utilisée pour un groupe métier contenant des utilisateurs d’un domaine ?
A. Global
B. Local ordinateur uniquement
C. DNS
D. DHCP
✅ Voir la réponse
Réponse A.
Question 4
Dans AGDLP, que signifie DL ?
A. Domain Local
B. Directory Login
C. Data Link
D. Domain Login
✅ Voir la réponse
Réponse A.
Question 5
Quelle commande ajoute un utilisateur à un groupe AD ?
A. Add-ADGroupMember
B. Add-NetUser
C. New-ADPermission
D. Get-ADUser
✅ Voir la réponse
Réponse A.
Question 6
Quelle commande liste les membres d’un groupe ?
A. Get-ADGroupMember
B. Get-ADUserAccess
C. netstat
D. Get-NetAdapter
✅ Voir la réponse
Réponse A.
Question 7
Déplacer un utilisateur dans une OU Comptabilité lui donne-t-il automatiquement accès au dossier Comptabilité ?
A. Oui
B. Non
✅ Voir la réponse
Réponse B.
Question 8
Pourquoi utiliser des groupes plutôt que d’ajouter chaque utilisateur directement dans les ACL ?
A. Pour faciliter administration, audit et changements d’affectation
B. Pour augmenter la vitesse du réseau
C. Pour remplacer NTFS
D. Pour désactiver DNS
✅ Voir la réponse
Réponse A.
Question 9
Quelle commande affiche les groupes auxquels appartient un utilisateur dans Active Directory ?
A. Get-ADPrincipalGroupMembership
B. Get-NetRoute
C. Get-SmbShare
D. Resolve-DnsName
✅ Voir la réponse
Réponse A.
Question 10
Quelle est la meilleure solution pour donner l’accès Modification au service Comptabilité ?
A. Donner Contrôle total à Tout le monde
B. Ajouter directement tous les utilisateurs dans l’ACL
C. Utiliser une structure de groupes représentant métier et permission
D. Ajouter tout le service dans Domain Admins
✅ Voir la réponse
Réponse C.
✅ À retenir
Groupe de sécurité → permet de gérer les autorisations.
OU → organise les objets ; elle ne donne pas automatiquement accès à une ressource.
Groupe global → fréquemment utilisé pour représenter un métier ou un rôle.
Groupe Domaine local → fréquemment utilisé pour représenter un niveau d’accès à une ressource.
AGDLP → Accounts → Global → Domain Local → Permissions.
New-ADGroup → crée un groupe.
Add-ADGroupMember → ajoute des membres.
Remove-ADGroupMember → retire des membres.
Get-ADGroupMember → affiche les membres.
Get-ADPrincipalGroupMembership → affiche les groupes d’un utilisateur.
New-ADOrganizationalUnit → crée une OU.
Move-ADObject → déplace un objet AD.
whoami /groups → affiche les groupes présents dans le jeton de la session.
Moindre privilège → accorder uniquement les droits nécessaires.
Réflexe technicien → demande → identité → groupes → permission → test → documentation.
📄 Fiche de révision
Retrouvez l’essentiel de ce cours dans une fiche synthétique à conserver ou à imprimer pour vos révisions.