
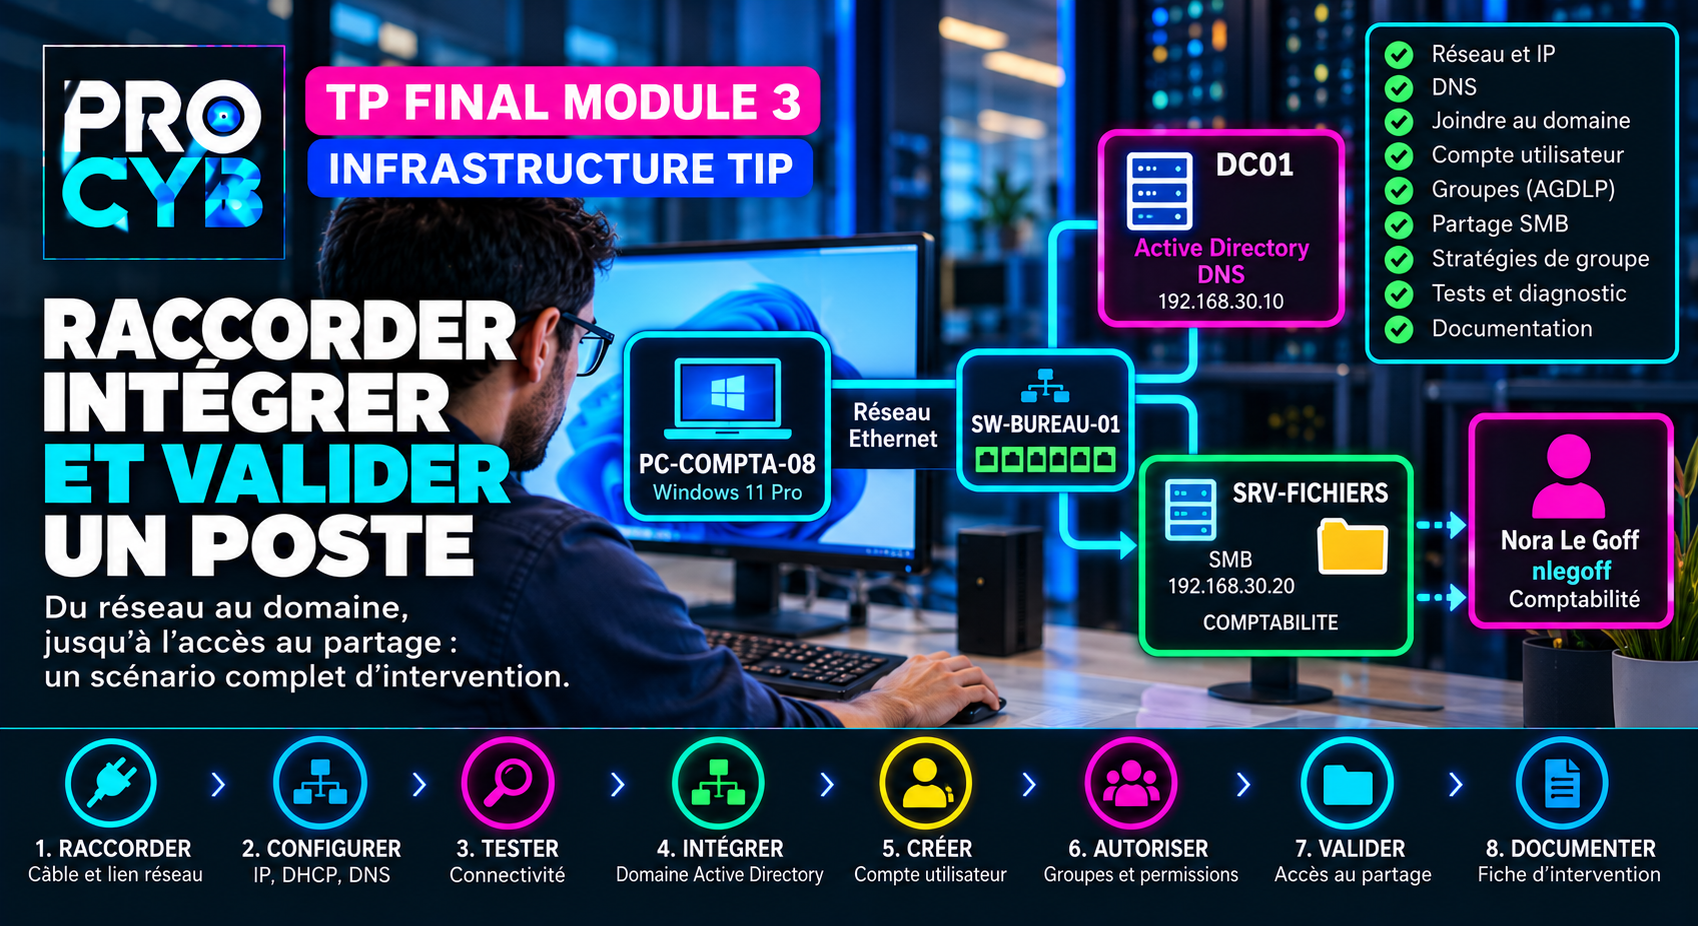
TP Final
Durée : 120 – 150 min
Module : Infrastructure TIP
Ce TP constitue la synthèse du module Infrastructure TIP.
Tu vas prendre en charge l’installation complète d’un nouveau poste destiné à une utilisatrice du service Comptabilité.
L’objectif n’est pas simplement d’obtenir une connexion réseau fonctionnelle.
À la fin de l’intervention, le poste devra :
- être correctement raccordé au réseau ;
- recevoir une configuration IPv4 cohérente ;
- utiliser le DNS de l’entreprise ;
- communiquer avec les serveurs internes ;
- être intégré au domaine Active Directory ;
- permettre l’ouverture d’une session avec un compte de domaine ;
- donner à l’utilisatrice les droits nécessaires ;
- accéder au partage Comptabilité ;
- recevoir les stratégies prévues ;
- être testé et documenté.
🎯 Compétences mobilisées
- raccordement Ethernet ;
- adressage IPv4 ;
- DHCP ;
- DNS ;
- diagnostic réseau ;
- Active Directory ;
- jonction au domaine ;
- gestion des utilisateurs ;
- groupes de sécurité ;
- méthode AGDLP ;
- partages SMB ;
- permissions NTFS ;
- stratégies de groupe ;
- validation et traçabilité d’une intervention.
1. Contexte de l’intervention
Une nouvelle collaboratrice rejoint le service Comptabilité.
Son poste vient d’être installé dans le bureau mais n’a pas encore été configuré.
Tu dois assurer sa mise en service complète.
| Élément | Valeur |
|---|---|
| Entreprise | Entreprise Demo |
| Domaine | entreprise.local |
| Contrôleur de domaine | DC01 |
| DNS interne | 192.168.30.10 |
| Serveur de fichiers | SRV-FICHIERS – 192.168.30.20 |
| Passerelle | 192.168.30.1 |
| Switch | SW-BUREAU-01 |
| Nom attendu du poste | PC-COMPTA-08 |
| Utilisatrice | Nora Le Goff |
| Identifiant | nlegoff |
| Service | Comptabilité |
| Partage attendu | \\SRV-FICHIERS\COMPTABILITE |
2. Situation initiale
Lorsque tu prends en charge le poste, tu constates :
- Windows 11 Pro est installé ;
- le câble Ethernet est connecté ;
- le poste porte encore le nom
DESKTOP-8K2M9L; - le poste utilise actuellement un compte administrateur local ;
- il n’est pas membre du domaine ;
- aucun compte nlegoff n’existe encore dans Active Directory.
Tu dois réaliser l’intégration complète.
3. Phase 1 – Vérifier le raccordement physique
Travail demandé :
- Identifier la prise réseau utilisée.
- Vérifier le câble RJ45.
- Vérifier la présence du lien sur la carte réseau.
- Vérifier que le port correspondant du switch est actif.
- Contrôler que l’interface Ethernet est détectée dans Windows.
Commande possible :
Get-NetAdapterTu dois notamment vérifier :
Status : Up4. Phase 2 – Vérifier l’adressage réseau
Le poste doit normalement recevoir son adresse IPv4 par DHCP.
Exécute :
Get-NetIPConfigurationou :
ipconfig /allRelève :
- adresse IPv4 ;
- préfixe ou masque ;
- passerelle ;
- serveur DHCP ;
- serveur DNS.
Résultat observé :
IPv4       : 192.168.30.108
Masque     : 255.255.255.0
Passerelle : 192.168.30.1
DNS        : 8.8.8.8
Quelle anomalie identifies-tu ?
✅ Afficher la réponse
L’adresse IPv4 et la passerelle paraissent cohérentes avec le réseau du laboratoire.
En revanche, le DNS configuré est un DNS public.
Pour intégrer correctement le poste au domaine, il doit utiliser le DNS Active Directory :
192.168.30.105. Phase 3 – Tester la connectivité
Effectue les tests suivants :
Passerelle
ping 192.168.30.1Contrôleur de domaine
ping 192.168.30.10Serveur de fichiers
ping 192.168.30.20Si ICMP est filtré, ne conclus pas immédiatement que la machine est inaccessible.
Utilise également des tests ciblés sur les services nécessaires.
6. Phase 4 – Vérifier DNS
Après correction du DNS, vérifie :
Resolve-DnsName dc01.entreprise.localpuis :
Resolve-DnsName `
  -Type SRV `
  "_ldap._tcp.dc._msdcs.entreprise.local"
Enfin :
nltest /dsgetdc:entreprise.local✅ Validation attendue
Le poste doit être capable de localiser correctement un contrôleur de domaine avant toute tentative de jonction.
7. Phase 5 – Tester les services utiles
Tu peux tester certains ports correspondant aux services nécessaires.
Par exemple pour SMB :
Test-NetConnection `
  SRV-FICHIERS `
  -Port 445
Pour LDAP sur le contrôleur de domaine :
Test-NetConnection `
  DC01 `
  -Port 389
Ces tests ne remplacent pas une analyse complète mais permettent de vérifier qu’un service précis est joignable.
8. Phase 6 – Vérifier l’heure
Contrôle :
w32tm /query /statuset vérifie également :
- la date ;
- l’heure ;
- le fuseau horaire.
Une dérive importante peut perturber l’authentification Kerberos.
9. Phase 7 – Préparer le nom du poste
Le poste doit respecter la convention :
PC-COMPTA-08Vérifie son nom :
hostnamePuis, si nécessaire :
Rename-Computer `
  -NewName "PC-COMPTA-08"
Redémarre si nécessaire avant de poursuivre.
10. Phase 8 – Joindre le poste au domaine
Le domaine est :
entreprise.localLa jonction peut être effectuée graphiquement ou avec PowerShell.
Exemple :
Add-Computer `
  -DomainName "entreprise.local" `
  -Credential (Get-Credential) `
  -Restart
Utilise uniquement le compte autorisé par la procédure.
Il n’est pas nécessaire d’utiliser systématiquement un compte Domain Admin pour intégrer une machine.
Une délégation adaptée doit être privilégiée.
11. Phase 9 – Vérifier la jonction
Après redémarrage :
Get-CimInstance Win32_ComputerSystem |
Select-Object Name,Domain,PartOfDomain
Résultat attendu :
Name         : PC-COMPTA-08
Domain       : entreprise.local
PartOfDomain : True
Teste également :
Test-ComputerSecureChannelRésultat attendu :
True12. Phase 10 – Vérifier l’objet ordinateur
Dans Active Directory, vérifie la présence de :
PC-COMPTA-08L’objet doit être placé dans l’OU prévue par l’architecture.
Par exemple :
OU=Postes,
OU=Ordinateurs,
DC=entreprise,
DC=local
Ne déplace pas arbitrairement l’objet : son OU peut déterminer les GPO qu’il recevra.
13. Phase 11 – Préparer le compte utilisateur
Avant de créer le compte :
Get-ADUser `
  -Filter 'SamAccountName -eq "nlegoff"'
Si aucun compte n’existe et que la demande est validée, crée :
| Attribut | Valeur |
|---|---|
| Prénom | Nora |
| Nom | Le Goff |
| sAMAccountName | nlegoff |
| UPN | nlegoff@entreprise.local |
| Service | Comptabilité |
14. Création PowerShell possible
$Password = Read-Host `
  "Mot de passe initial" `
  -AsSecureString

New-ADUser `
  -Name "Nora Le Goff" `
  -GivenName "Nora" `
  -Surname "Le Goff" `
  -SamAccountName "nlegoff" `
  -UserPrincipalName "nlegoff@entreprise.local" `
  -Department "Comptabilité" `
  -Path "OU=Comptabilite,OU=Utilisateurs,DC=entreprise,DC=local" `
  -AccountPassword $Password `
  -Enabled $true `
  -ChangePasswordAtLogon $true
15. Phase 12 – Vérifier le compte
Get-ADUser `
  -Identity nlegoff `
  -Properties Department,Enabled |
Select-Object Name,
              SamAccountName,
              Department,
              Enabled
Tu dois confirmer :
- le nom ;
- l’identifiant ;
- le service ;
- l’état Enabled.
16. Phase 13 – Préparer les droits
L’architecture de l’entreprise utilise AGDLP.
Les groupes existent déjà :
GG_COMPTABILITE

GDL_COMPTA_MODIF
La structure prévue est :
nlegoff → GG_COMPTABILITE → GDL_COMPTA_MODIF → Modification.
17. Ajouter l’utilisatrice au groupe métier
Add-ADGroupMember `
  -Identity "GG_COMPTABILITE" `
  -Members "nlegoff"
Vérifie ensuite :
Get-ADGroupMember `
  "GG_COMPTABILITE"
Vérifie également l’imbrication :
Get-ADGroupMember `
  "GDL_COMPTA_MODIF"
18. Phase 14 – Ouvrir la première session
Sur :
PC-COMPTA-08ouvre une session avec :
ENTREPRISE\nlegoffou :
nlegoff@entreprise.localVérifie immédiatement :
whoamiRésultat attendu :
entreprise\nlegoff19. Phase 15 – Vérifier le jeton de sécurité
whoami /groupsVérifie la présence des groupes attendus.
Le compte vient d’être ajouté à GG_COMPTABILITE mais le groupe n’apparaît pas dans la session ouverte précédemment.
Quelle action est logique ?
✅ Afficher la réponse
Le jeton de sécurité peut avoir été créé avant la modification du groupe.
Une nouvelle ouverture de session doit être réalisée afin de vérifier la prise en compte de la nouvelle appartenance.
20. Phase 16 – Vérifier l’accès au partage
Teste tout d’abord SMB :
Test-NetConnection `
  SRV-FICHIERS `
  -Port 445
Puis ouvre :
\\SRV-FICHIERS\COMPTABILITEL’utilisatrice doit pouvoir :
- ouvrir le dossier ;
- lire un fichier ;
- créer un fichier de test ;
- modifier ce fichier ;
- le supprimer si le droit Modification est prévu.
21. Incident volontaire – Accès refusé
Supposons que Nora reçoive :
Accès refuséalors que :
- le serveur répond ;
- TCP 445 fonctionne ;
- le compte est actif ;
- les collègues accèdent correctement au partage.
Dans quel ordre dois-tu poursuivre ?
✅ Afficher la réponse
Vérifie :
- l’identité avec
whoami; - les groupes AD ;
- les groupes présents dans le jeton ;
- GG_COMPTABILITE ;
- GDL_COMPTA_MODIF ;
- les permissions du partage ;
- les permissions NTFS.
Ne donne pas directement Contrôle total à Nora.
22. Vérifier les permissions côté serveur
Sur SRV-FICHIERS :
Get-SmbShareAccess `
  -Name COMPTABILITE
Puis :
(Get-Acl `
  "D:\Partages\Comptabilite").Access
Le groupe :
GDL_COMPTA_MODIFdoit disposer du droit attendu.
23. Phase 17 – Vérifier les stratégies de groupe
Le poste doit recevoir les stratégies prévues pour son OU.
Exécute :
gpupdate /forcepuis :
gpresult /rTu peux également générer :
gpresult /h C:\Temp\gpresult.htmlVérifie que le poste reçoit les GPO attendues.
24. Ne pas oublier la différence utilisateur / ordinateur
Si une stratégie attendue ne s’applique pas :
- détermine si elle concerne l’utilisateur ou l’ordinateur ;
- vérifie l’OU correspondante ;
- vérifie la liaison ;
- vérifie le filtrage ;
- analyse gpresult.
25. Phase 18 – Contrôles de validation
Avant de considérer le poste comme livré, effectue les contrôles suivants.
| Contrôle | Résultat attendu |
|---|---|
| Carte Ethernet | Up |
| IPv4 | Adresse du réseau 192.168.30.0/24 |
| Passerelle | 192.168.30.1 |
| DNS | 192.168.30.10 |
| Résolution DC01 | Fonctionnelle |
| Découverte domaine | Fonctionnelle |
| Nom du poste | PC-COMPTA-08 |
| PartOfDomain | True |
| Canal sécurisé | True |
| Compte utilisé | ENTREPRISE\nlegoff |
| Groupe métier | GG_COMPTABILITE |
| Partage | Accessible |
| Modification fichier | Possible |
| GPO | Stratégies attendues appliquées |
26. Phase 19 – Documenter l’intervention
La fiche d’intervention doit au minimum indiquer :
| Information | Exemple |
|---|---|
| Utilisateur | Nora Le Goff |
| Poste | PC-COMPTA-08 |
| Adresse IP | 192.168.30.xxx |
| Domaine | entreprise.local |
| Compte | nlegoff |
| Groupe | GG_COMPTABILITE |
| Ressource testée | \\SRV-FICHIERS\COMPTABILITE |
| Résultat | Accès Modification validé |
| GPO | Application vérifiée |
| Anomalies rencontrées | DNS incorrect corrigé |
27. Livrables demandés
À la fin du TP, produis :
- la configuration IP du poste ;
- le résultat de la résolution DNS du DC ;
- le résultat de la découverte du contrôleur de domaine ;
- la preuve de l’appartenance au domaine ;
- la preuve du canal sécurisé ;
- les propriétés principales du compte utilisateur ;
- les groupes nécessaires à l’accès ;
- le résultat de
whoami; - le résultat de
whoami /groups; - le test SMB ;
- la validation de l’accès au partage ;
- le résultat de
gpresult; - une fiche d’intervention synthétique.
28. Correction – Méthode complète attendue
✅ Afficher le corrigé complet
Étape 1 – Vérifier le réseau
Get-NetAdapter

Get-NetIPConfiguration
Le câble et l’interface Ethernet doivent être fonctionnels.
L’adressage doit être cohérent avec :
192.168.30.0/24Étape 2 – Corriger DNS
Le DNS doit être :
192.168.30.10et non un DNS public directement configuré sur le poste.
Étape 3 – Vérifier Active Directory
Resolve-DnsName dc01.entreprise.local

Resolve-DnsName `
  -Type SRV `
  "_ldap._tcp.dc._msdcs.entreprise.local"

nltest /dsgetdc:entreprise.local
Étape 4 – Préparer le poste
Rename-Computer `
  -NewName "PC-COMPTA-08"
Étape 5 – Joindre le domaine
Add-Computer `
  -DomainName "entreprise.local" `
  -Credential (Get-Credential) `
  -Restart
Étape 6 – Vérifier
Get-CimInstance Win32_ComputerSystem |
Select-Object Name,Domain,PartOfDomain

Test-ComputerSecureChannel
Étape 7 – Créer l’utilisateur
Après avoir confirmé que nlegoff n’existe pas déjà :
Get-ADUser `
  -Filter 'SamAccountName -eq "nlegoff"'
le compte peut être créé conformément à la procédure.
Étape 8 – Ajouter le groupe métier
Add-ADGroupMember `
  -Identity "GG_COMPTABILITE" `
  -Members "nlegoff"
Étape 9 – Vérifier l’architecture d’accès
Get-ADGroupMember GG_COMPTABILITE

Get-ADGroupMember GDL_COMPTA_MODIF
L’organisation attend :
nlegoff → GG_COMPTABILITE → GDL_COMPTA_MODIF → Modification.
Étape 10 – Ouvrir la session utilisateur
whoami

whoami /groups
Étape 11 – Tester SMB
Test-NetConnection `
  SRV-FICHIERS `
  -Port 445
Étape 12 – Tester la ressource
\\SRV-FICHIERS\COMPTABILITENora doit pouvoir réaliser les opérations autorisées par son niveau Modification.
Étape 13 – Vérifier les GPO
gpupdate /force

gpresult /r
Étape 14 – Documenter
La fiche d’intervention doit confirmer la configuration, les modifications effectuées et les contrôles réalisés.
29. Grille d’auto-évaluation
| Compétence | Acquis |
|---|---|
| Je sais contrôler un raccordement Ethernet | ☐ |
| Je sais interpréter une configuration IPv4 | ☐ |
| Je sais identifier un mauvais DNS | ☐ |
| Je sais utiliser Resolve-DnsName et nltest | ☐ |
| Je sais joindre un poste au domaine | ☐ |
| Je sais vérifier le canal sécurisé | ☐ |
| Je sais créer et contrôler un compte AD | ☐ |
| Je comprends AGDLP | ☐ |
| Je sais vérifier les groupes d’un utilisateur | ☐ |
| Je sais diagnostiquer un accès SMB | ☐ |
| Je sais différencier droits SMB et NTFS | ☐ |
| Je sais utiliser gpupdate et gpresult | ☐ |
| Je sais documenter mon intervention | ☐ |
🎓 Point examen
Ce TP résume la démarche attendue lors d’une intervention Infrastructure :
Observer → raccorder → configurer → tester → intégrer → autoriser → valider → documenter.
À l’examen, ne saute pas directement à la solution supposée.
Montre une démarche progressive :
Physique → IP → DNS → domaine → identité → groupes → permissions → GPO → validation.
À chaque étape, explique :
- ce que tu cherches ;
- pourquoi tu effectues le contrôle ;
- ce que signifie le résultat ;
- quelle action tu réalises ensuite.
Le jury évalue autant ta méthode professionnelle que ta capacité à exécuter une commande.
✅ À retenir
Get-NetAdapter → état de l’interface.
Get-NetIPConfiguration → configuration réseau.
Resolve-DnsName → résolution DNS.
nltest /dsgetdc → découverte du contrôleur de domaine.
Test-NetConnection → test ciblé d’un service.
Add-Computer → jonction au domaine.
PartOfDomain → contrôle de l’appartenance au domaine.
Test-ComputerSecureChannel → relation sécurisée poste/domaine.
Get-ADUser → recherche et vérification d’un compte.
New-ADUser → création du compte.
Add-ADGroupMember → attribution de l’appartenance.
AGDLP → comptes → groupes globaux → groupes Domaine local → permissions.
whoami → identité réellement utilisée.
whoami /groups → groupes du jeton de session.
TCP 445 → SMB.
Get-SmbShareAccess → permissions du partage.
Get-Acl → permissions NTFS.
gpupdate → actualisation GPO.
gpresult → stratégie réellement résultante.
Réflexe TIP → ne jamais modifier au hasard : diagnostiquer, corriger au minimum, tester et documenter.
📄 Fiche de révision
Retrouvez l’essentiel de ce cours dans une fiche synthétique à conserver ou à imprimer pour vos révisions.