
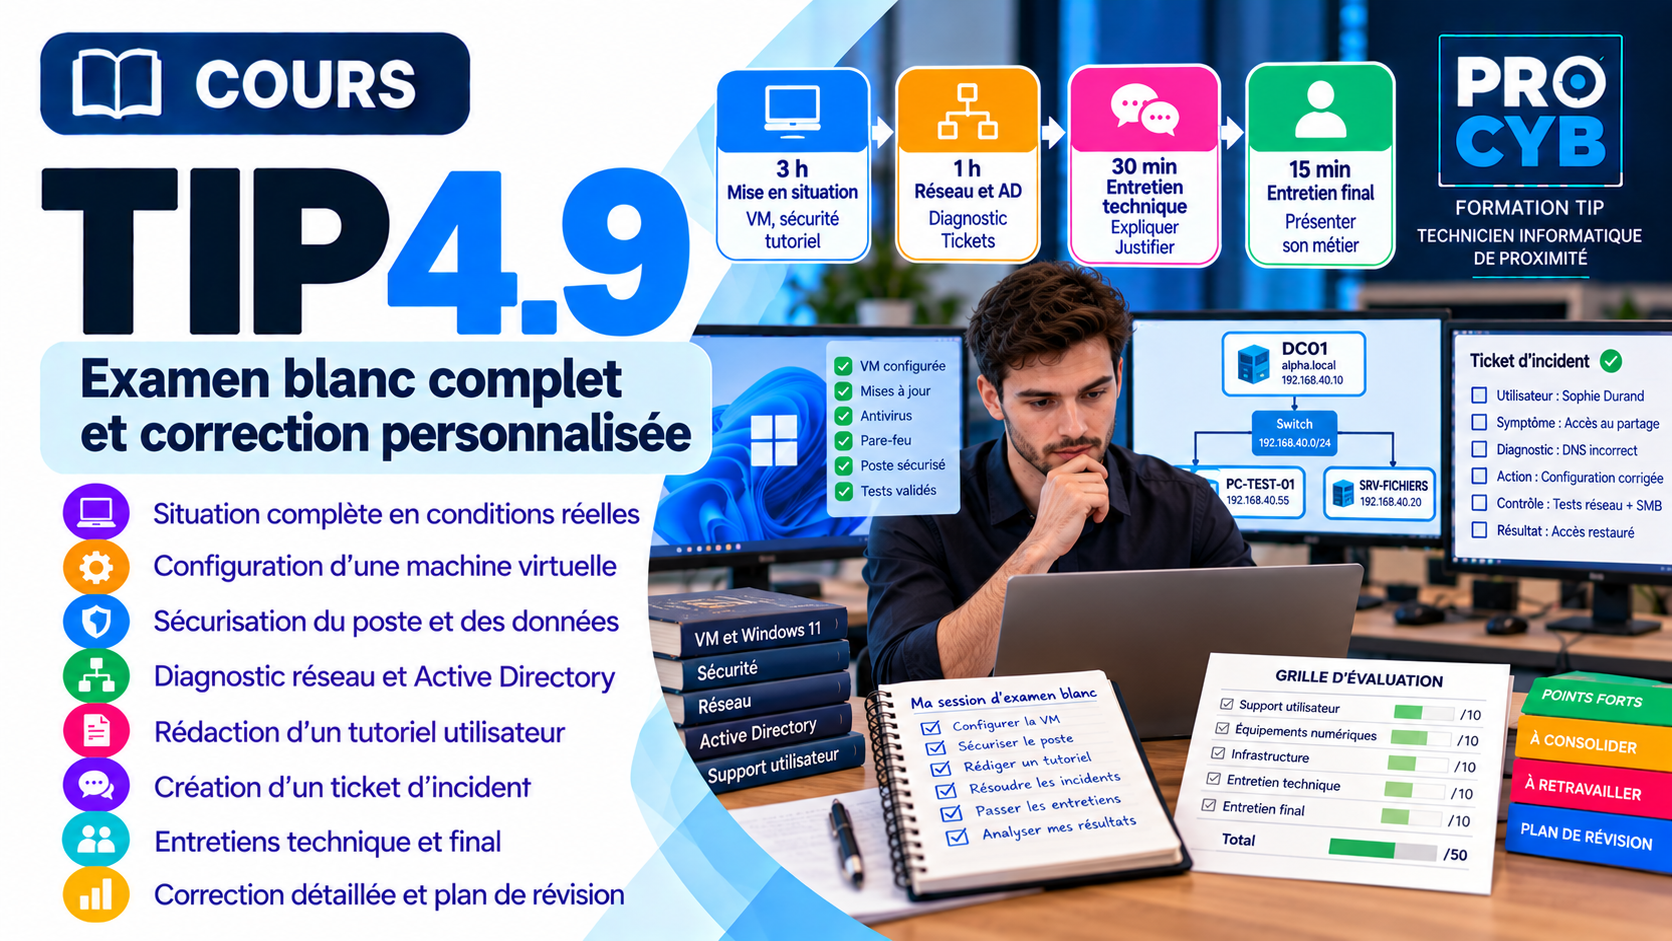
Examen blanc
Durée : 4 h 45
Vous arrivez au dernier cours du module 4.
Cette fois, il ne s’agit plus de travailler une compétence isolée.
Vous allez réaliser un examen blanc complet mobilisant les huit compétences professionnelles du titre TIP.
L’objectif est double :
- vous entraîner dans des conditions proches de la session réelle ;
- identifier précisément les compétences qui doivent encore être consolidées.
🎯 Objectifs de l’examen blanc
À l’issue de cette simulation, vous devrez être capable de :
- organiser votre travail sur une épreuve longue ;
- configurer une machine virtuelle ;
- sécuriser un poste et ses données ;
- rédiger un tutoriel utilisateur ;
- diagnostiquer une panne ;
- analyser un schéma réseau ;
- configurer et tester un équipement ;
- intervenir dans Active Directory ;
- documenter un incident ;
- justifier vos choix devant un jury ;
- présenter votre vision du métier ;
- évaluer objectivement votre niveau.
1. Organisation de l’examen blanc
| Épreuve | Durée | Objectif |
|---|---|---|
| Mise en situation – étape 1 | 3 h | Configurer une VM, la sécuriser et rédiger un tutoriel |
| Mise en situation – étape 2 | 1 h | Réseau, diagnostic, sécurité, Active Directory et ticket |
| Entretien technique | 30 min | Expliquer et justifier vos interventions |
| Entretien final | 15 min | Présenter votre métier et votre posture professionnelle |
| Total | 4 h 45 | Simulation complète |
✅ Règle de l’exercice
Essayez de réaliser l’examen blanc sans consulter immédiatement les corrigés.
Utilisez uniquement les ressources que vous auriez raisonnablement à disposition dans un contexte professionnel : documentation, procédures ou aide intégrée lorsque cela est autorisé dans votre environnement d’entraînement.
2. Les huit compétences mobilisées
| CCP | Compétences |
|---|---|
| Support utilisateur |
Gérer une demande ou un incident et assurer le suivi du parc Assister et accompagner l’utilisateur Diagnostiquer un incident technique ou applicatif |
| Équipements numériques |
Préparer et déployer des équipements numériques Maintenir et assurer la disponibilité des équipements numériques Contribuer à la sécurité d’un équipement numérique et de ses données |
| Infrastructure |
Déployer et sécuriser les équipements réseaux Intervenir sur un annuaire Active Directory |
3. Contexte général
Vous êtes technicien informatique de proximité dans l’entreprise fictive ALPHA SERVICES.
L’organisation dispose :
- d’un domaine Active Directory
alpha.local; - d’un contrôleur de domaine
DC01; - d’un serveur de fichiers
SRV-FICHIERS; - d’un réseau utilisateurs
192.168.40.0/24; - d’une passerelle
192.168.40.1; - d’un serveur DNS interne
192.168.40.10; - d’une solution de gestion de tickets ;
- d’un environnement virtualisé pour les tests.
Vous devez préparer un environnement pour l’arrivée d’un nouvel utilisateur tout en traitant plusieurs incidents simulés.
4. Étape 1 – Consignes générales
Durée conseillée : 3 heures.
Vous devez réaliser trois productions :
- configurer une machine virtuelle cliente ;
- sécuriser la machine et ses données ;
- rédiger un tutoriel destiné à un utilisateur.
Vous devrez également conserver des preuves de vos actions :
- captures d’écran ;
- résultats de commandes ;
- justification succincte de certains choix ;
- contrôles finaux.
5. Mission A – Créer et configurer une machine virtuelle
Préparez une VM destinée à devenir un poste utilisateur.
Configuration demandée
| Élément | Valeur |
|---|---|
| Nom VM | PC-TEST-01 |
| vCPU | 2 minimum |
| RAM | 4 Go minimum |
| Stockage | 64 Go minimum |
| Système | Windows 11 Pro |
| Réseau | Carte réseau connectée au réseau de test |
Travail demandé
- créer la VM ;
- installer Windows ;
- installer les pilotes nécessaires ;
- appliquer les mises à jour ;
- nommer le poste
PC-TEST-01; - vérifier le fonctionnement réseau ;
- vérifier l’état du Gestionnaire de périphériques.
6. Mission B – Sécuriser la machine
Vous devez maintenant vérifier et appliquer les mesures de sécurité prévues.
Contrôlez au minimum :
- l’état de Windows Update ;
- la protection antivirus ;
- le pare-feu ;
- les comptes locaux ;
- les droits administrateur ;
- le verrouillage de session ;
- les mécanismes de sauvegarde ou de protection des données prévus dans votre environnement.
Commandes utiles
Get-MpComputerStatusGet-NetFirewallProfileGet-LocalGroupMember AdministratorsPour chaque contrôle important, conservez :
- le résultat ;
- la conclusion ;
- l’action corrective éventuelle.
7. Incident intégré – Compte administrateur inattendu
Vous découvrez un compte local :
tempadminmembre du groupe Administrateurs.
Aucune documentation ne mentionne ce compte.
Que faites-vous ?
Notez votre décision et votre justification avant de consulter la correction.
8. Mission C – Rédiger un tutoriel utilisateur
Un utilisateur demande :
« Comment connecter une imprimante réseau sous Windows 11 et vérifier qu’elle fonctionne ? »
Rédigez un tutoriel destiné à un utilisateur non spécialiste.
Votre tutoriel doit comporter :
- un titre clair ;
- un objectif ;
- les prérequis ;
- des étapes numérotées ;
- des captures d’écran pertinentes ;
- un test final ;
- une solution simple en cas d’échec ;
- un vocabulaire compréhensible.
✅ Critère pédagogique
Le meilleur tutoriel n’est pas celui qui montre le plus de technique.
C’est celui qui permet à l’utilisateur d’effectuer correctement l’action demandée.
9. Fin de l’étape 1 – Contrôle de vos productions
Avant de terminer les trois heures, vérifiez :
| Élément | Contrôle |
|---|---|
| VM | Démarre correctement |
| Pilotes | Aucune anomalie bloquante |
| Mises à jour | Appliquées |
| Antivirus | Actif |
| Pare-feu | Actif selon la politique |
| Comptes | Vérifiés |
| Réseau | Fonctionnel |
| Tutoriel | Compréhensible et testé |
| Captures | Lisibles et utiles |
10. Étape 2 – Mise en situation devant le jury
Durée conseillée : 1 heure.
Cette partie doit être réalisée sans revenir systématiquement au cours.
Vous disposez du schéma logique suivant :
11. Incident réseau
Le poste PC-TEST-01 ne parvient pas à accéder au partage :
\\SRV-FICHIERS\COMMUNVous relevez :
IPv4       : 192.168.40.55
Préfixe    : /24
Passerelle : 192.168.40.1
DNS        : 192.168.1.254
Effectuez votre diagnostic.
Vous devez expliquer :
- l’anomalie identifiée ;
- le risque associé ;
- la correction ;
- les tests réalisés après correction.
12. Contrôles attendus après correction
Vous pouvez notamment utiliser :
Get-NetIPConfigurationResolve-DnsName DC01.alpha.localTest-NetConnection SRV-FICHIERS -Port 445Le but n’est pas d’utiliser toutes les commandes disponibles.
Choisissez les tests correspondant réellement au problème.
13. Incident Active Directory
L’utilisatrice Sophie Durand doit accéder au partage COMMUN.
Son compte est :
sdurandVous devez :
- vérifier que le compte existe ;
- vérifier son état ;
- contrôler ses groupes ;
- ajouter l’appartenance prévue si nécessaire ;
- tester ensuite l’accès à la ressource.
Le groupe métier attendu est :
GG_UTILISATEURSLe groupe d’accès est :
GDL_COMMUN_MODIF14. Contrôler l’utilisateur
Vous pouvez notamment utiliser :
Get-ADUser `
  -Identity sdurand `
  -Properties Enabled
Get-ADPrincipalGroupMembership sdurand |
Select-Object NameSi la demande est validée et que le groupe attendu manque :
Add-ADGroupMember `
  -Identity "GG_UTILISATEURS" `
  -Members "sdurand"
Expliquez ensuite pourquoi une nouvelle ouverture de session peut être nécessaire.
15. Incident GPO
Une GPO censée configurer un paramètre de sécurité n’apparaît pas sur PC-TEST-01.
Vous devez expliquer comment vous procédez.
Commandes possibles :
gpupdate /forcegpresult /rgpresult /h C:\Temp\gpresult.htmlQuestion du jury :
« Si gpupdate /force ne résout pas le problème, que vérifiez-vous ensuite ? »
16. Créer le ticket d’incident
Vous devez maintenant créer un ticket retraçant l’incident réseau initial.
Le ticket doit contenir au minimum :
| Champ | Contenu attendu |
|---|---|
| Utilisateur | Sophie Durand |
| Poste | PC-TEST-01 |
| Symptôme | Accès impossible au partage COMMUN |
| Diagnostic | DNS du poste incorrect |
| Action | Configuration DNS corrigée |
| Contrôle | Résolution DNS + SMB validés |
| Résultat | Accès restauré |
17. Fin de la mise en situation
À ce stade, vérifiez que vous pouvez expliquer :
- ce que vous avez observé ;
- les hypothèses formulées ;
- les tests utilisés ;
- les actions réalisées ;
- les contrôles finaux ;
- les éventuelles difficultés rencontrées.
18. Entretien technique blanc – 30 minutes
Demandez idéalement à une autre personne de vous poser les questions suivantes.
Répondez à voix haute en utilisant :
Réponse → Pourquoi → Comment → Contrôle.
Question 1
Pourquoi Active Directory dépend-il de DNS ?
Question 2
Pourquoi avez-vous testé TCP 445 ?
Question 3
Que signifie une adresse 169.254.x.x ?
Question 4
Pourquoi vérifier le Gestionnaire de périphériques après l’installation d’un poste ?
Question 5
Pourquoi faut-il appliquer les mises à jour avant livraison ?
Question 6
Quelle différence faites-vous entre un groupe de sécurité et une OU ?
Question 7
Pourquoi une modification de groupe peut-elle nécessiter une nouvelle connexion utilisateur ?
Question 8
Quelle différence entre permission de partage et permission NTFS ?
Question 9
Pourquoi ne pas utiliser Everyone / Contrôle total pour diagnostiquer rapidement ?
Question 10
Que faites-vous lorsqu’un incident dépasse votre périmètre ?
19. Entretien final blanc – 15 minutes
Vous devez maintenant quitter le raisonnement purement technique.
Préparez des réponses aux questions suivantes.
Question 1
Comment définissez-vous le métier de technicien informatique de proximité ?
Question 2
Quelles sont les trois grandes activités du titre ?
Question 3
Quelle place occupe l’utilisateur dans votre métier ?
Question 4
Comment contribuez-vous à la sécurité du système d’information ?
Question 5
Pourquoi la traçabilité est-elle importante ?
Question 6
Comment réagissez-vous face à une technologie que vous ne connaissez pas ?
Question 7
Présentez une situation professionnelle dont vous êtes satisfait.
20. Correction – Incident du compte tempadmin
✅ Afficher la correction
Il ne faut pas supprimer immédiatement le compte.
Vous devez d’abord :
- vérifier son origine ;
- rechercher sa justification dans la documentation ou les procédures ;
- déterminer s’il est encore nécessaire ;
- vérifier l’autorisation de le modifier ou de le supprimer.
Un compte administrateur inattendu constitue un point de sécurité à analyser, mais une suppression non maîtrisée pourrait également provoquer un incident.
21. Correction – Incident DNS
✅ Afficher la correction
Le poste utilise :
192.168.1.254alors que le DNS interne attendu est :
192.168.40.10La configuration doit être corrigée conformément au plan réseau.
Après correction, il faut contrôler au minimum :
- la nouvelle configuration IP ;
- la résolution DNS ;
- l’accessibilité du serveur de fichiers ;
- l’accès réel au partage.
22. Correction – Active Directory
✅ Afficher la correction
La bonne démarche est :
- vérifier que
sdurandexiste ; - contrôler que le compte est actif ;
- vérifier les groupes existants ;
- ajouter uniquement l’appartenance prévue et autorisée ;
- ouvrir une nouvelle session si nécessaire ;
- contrôler le jeton avec
whoami /groups; - tester réellement le partage.
Évitez d’attribuer directement des droits NTFS à l’utilisateur si le modèle de groupes est déjà prévu.
23. Correction – GPO
✅ Afficher la correction
gpupdate /force ne résout pas toutes les causes possibles.
Il faut ensuite analyser :
- l’OU dans laquelle se trouve le poste ;
- la liaison de la GPO ;
- les éventuels filtrages ;
- le résultat réel avec
gpresult; - les erreurs éventuelles dans l’Observateur d’événements si nécessaire.
24. Grille d’évaluation – Support utilisateur
| Critère | 0 | 1 | 2 |
|---|---|---|---|
| Compréhension de la demande | Insuffisant | Partiel | Maîtrisé |
| Questionnement pertinent | Insuffisant | Partiel | Maîtrisé |
| Diagnostic méthodique | Insuffisant | Partiel | Maîtrisé |
| Communication adaptée | Insuffisant | Partiel | Maîtrisé |
| Traçabilité dans le ticket | Insuffisant | Partiel | Maîtrisé |
Maximum : 10 points.
25. Grille d’évaluation – Équipements numériques
| Critère | 0 | 1 | 2 |
|---|---|---|---|
| Préparation de la VM | Insuffisant | Partiel | Maîtrisé |
| Système et pilotes | Insuffisant | Partiel | Maîtrisé |
| Mises à jour | Insuffisant | Partiel | Maîtrisé |
| Sécurité | Insuffisant | Partiel | Maîtrisé |
| Contrôles finaux | Insuffisant | Partiel | Maîtrisé |
Maximum : 10 points.
26. Grille d’évaluation – Infrastructure
| Critère | 0 | 1 | 2 |
|---|---|---|---|
| Lecture du réseau | Insuffisant | Partiel | Maîtrisé |
| Diagnostic IPv4 / DNS | Insuffisant | Partiel | Maîtrisé |
| Tests des services | Insuffisant | Partiel | Maîtrisé |
| Intervention Active Directory | Insuffisant | Partiel | Maîtrisé |
| Droits et ressources | Insuffisant | Partiel | Maîtrisé |
Maximum : 10 points.
27. Grille d’évaluation – Entretien technique
| Critère | 0 | 1 | 2 |
|---|---|---|---|
| Réponse précise | Insuffisant | Partiel | Maîtrisé |
| Justification | Insuffisant | Partiel | Maîtrisé |
| Explication de la méthode | Insuffisant | Partiel | Maîtrisé |
| Interprétation des résultats | Insuffisant | Partiel | Maîtrisé |
| Posture face à une limite | Insuffisant | Partiel | Maîtrisé |
Maximum : 10 points.
28. Grille d’évaluation – Entretien final
| Critère | 0 | 1 | 2 |
|---|---|---|---|
| Vision globale du métier | Insuffisant | Partiel | Maîtrisé |
| Présentation des trois activités | Insuffisant | Partiel | Maîtrisé |
| Place de l’utilisateur | Insuffisant | Partiel | Maîtrisé |
| Sécurité et confidentialité | Insuffisant | Partiel | Maîtrisé |
| Posture professionnelle | Insuffisant | Partiel | Maîtrisé |
Maximum : 10 points.
29. Interpréter votre score
La grille pédagogique PROCYB totalise :
50 points.
| Score | Interprétation pédagogique |
|---|---|
| 45 à 50 | Très bonne maîtrise globale |
| 38 à 44 | Niveau solide – quelques points à consolider |
| 30 à 37 | Compétences présentes mais préparation encore nécessaire |
| 20 à 29 | Plusieurs compétences doivent être retravaillées |
| Moins de 20 | Reprendre les modules concernés avant une nouvelle simulation |
Cette notation est une grille pédagogique PROCYB.
Elle ne correspond pas à une notation officielle du titre professionnel et ne permet pas de prédire à elle seule une décision du jury.
30. Construire votre correction personnalisée
Pour chaque erreur ou hésitation, remplissez cette grille :
| Point à améliorer | Cause | Action à réaliser |
|---|---|---|
| Exemple : DNS / AD | Je ne relie pas suffisamment DNS au fonctionnement du domaine | Refaire TIP 4.6 + lab DNS/AD |
| … | … | … |
| … | … | … |
| … | … | … |
31. Méthode de correction
Classez vos difficultés dans trois catégories.
🔴 À retravailler en priorité
Compétence que vous ne savez pas réaliser seul.
🟠 À consolider
Compétence que vous réalisez mais avec hésitation ou aide.
🟢 Maîtrisé
Compétence réalisée correctement et que vous savez expliquer.
32. Exemple de plan de révision après l’examen blanc
| Résultat | Révision conseillée |
|---|---|
| Difficultés avec l’utilisateur | TIP 4.4 + exercices de support |
| Difficultés sur le poste | TIP 4.5 + préparation complète d’une VM |
| Difficultés réseau / AD | TIP 4.6 + laboratoire infrastructure |
| Difficultés à expliquer | TIP 4.3 + TIP 4.7 |
| Difficultés entretien final | TIP 4.8 + présentation orale du métier |
| Dossier professionnel faible | TIP 4.2 + TIP 4.3 |
33. Votre deuxième passage
Après correction, ne vous contentez pas de relire les réponses.
Refaites l’examen blanc quelques jours plus tard.
Cette fois :
- changez le nom du poste ;
- changez l’utilisateur ;
- modifiez l’anomalie réseau ;
- modifiez le groupe Active Directory ;
- changez les questions de l’entretien ;
- réalisez l’exercice avec une limite de temps stricte.
L’objectif est de vérifier que vous avez appris une méthode, et non mémorisé un scénario.
🎓 Point examen
Le jour de l’épreuve, vous ne connaîtrez pas à l’avance tous les incidents ni toutes les questions.
Votre meilleur outil reste donc une méthode stable :
Observer → Comprendre → Diagnostiquer → Agir → Contrôler → Documenter → Expliquer.
Si vous savez appliquer cette logique au support utilisateur, au poste de travail, au réseau et à Active Directory, vous disposez d’une base solide pour aborder la session.
✅ À retenir
Session complète : 4 h 45.
Étape 1 : 3 h – VM, sécurité, tutoriel et preuves.
Étape 2 : 1 h – réseau, diagnostic, équipement, Active Directory et ticket.
Entretien technique : 30 min.
Entretien final : 15 min.
Le titre mobilise les huit compétences professionnelles.
Ne cherchez pas uniquement la solution : montrez votre méthode.
Ne réalisez pas seulement une action : contrôlez son résultat.
Ne mémorisez pas uniquement des commandes : comprenez pourquoi vous les utilisez.
Une erreur pendant l’entraînement est utile si elle produit une action de révision précise.
Réflexe final : Observer → Comprendre → Diagnostiquer → Agir → Contrôler → Documenter → Expliquer.
📄 Fiche de révision
Retrouvez l’essentiel de ce cours dans une fiche synthétique à conserver ou à imprimer pour vos révisions.